 Simone
4.68亿个人信息泄露:2 块钱就可以查你的身份证,还能带照片!
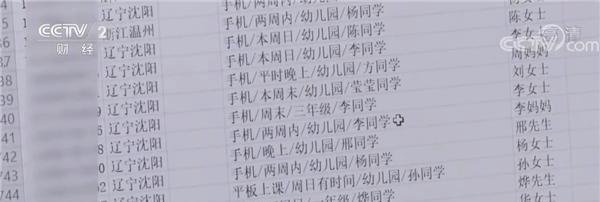
的有关信息介绍如下:4.68亿个人信息泄露事件是一起因非法缓存、倒卖公民身份信息导致的重大犯罪案件,涉及多层级数据贩卖链条,最终导致公民隐私被严重侵犯并滋生诈骗、暴力催收等下游犯罪。
公民隐私被彻底暴露,不法分子可利用信息实施精准诈骗、冒名贷款、注册手机号诈骗等。
衍生“套路贷”、暴力催收等犯罪,如PS灵堂照片威胁贷款人,或向亲友扩散毁坏声誉。
形成“地下征信”黑产,小贷公司通过非法数据评估风险,加剧金融欺诈。
源头授权:
公安部向有资质的机构(如征信公司、金融机构)开放身份核验接口,企业按次付费查询(约0.1元/条)。
限制条件:接口仅限查验,不得二次授权或缓存数据。
企业违规操作:
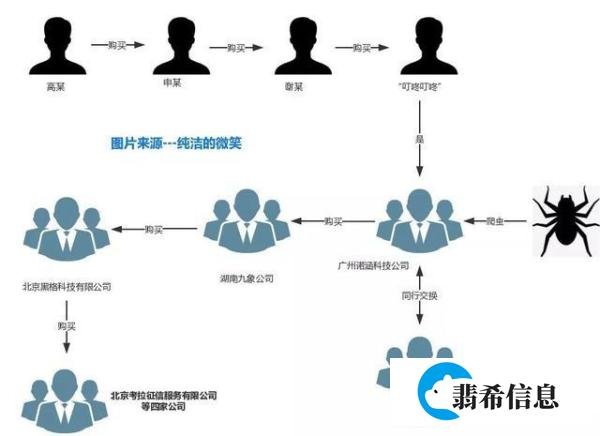
接口倒卖:部分企业(如北京考拉征信)将接口加价转售给下游公司(如北京黑格科技),价格升至1元/条。
非法缓存:企业私自存储用户认证结果,构建内部数据库,甚至通过爬虫软件爬取同行数据,形成“数据池”。
数据再贩卖:缓存数据经多层加价(如湖南九象公司、广州诺涵科技公司),最终以2元/条的价格流向个人或黑产。
黑产利用:
广州诺涵科技公司等不仅贩卖数据,还利用信息推销小额贷款、实施软暴力催收。
身份证照片被用于制作通缉令诈骗材料或PS淫秽照片威胁受害者。
贩卖公民信息:从上游公司购买数据后加价转售。
小额贷款与催收:通过“乐花管家”等平台放贷,并利用非法获取的信息进行暴力催收。
数据扩张手段:开发爬虫软件爬取同行数据,与其他公司交换信息以扩大用户池。
最终源头指向北京考拉征信等四家公司,其通过违规接口授权和缓存行为泄露数据。
考拉征信为拉卡拉支付公司子公司,事件导致拉卡拉股票跌停。
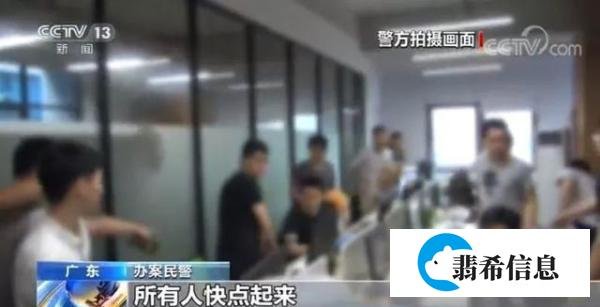
警方抓捕涉案人员288人,收缴全部非法缓存数据,封停“身份核验返照业务”接口。
公安部联合中国人民银行等部门加强对身份认证、征信服务的监管。
暴露互联网金融、大数据行业的乱象,推动国家对爬虫技术、数据交易的合规整治。
此前类似案件(如巧达科技、51信用卡)已预示行业整顿趋势,此次事件进一步加速监管落地。
非法缓存或倒卖公安部接口数据涉嫌侵犯公民个人信息罪,最高可处七年有期徒刑。
违规企业可能面临行政处罚、吊销资质,甚至刑事追责。
谨慎提供身份证照片等敏感信息,避免参与不明来源的“身份验证”服务。
如遇暴力催收或诈骗,立即报警并保留证据。
现金贷、小贷、大数据公司程序员需警惕公司业务合法性,若涉嫌违法应尽快离职。
行业合规化趋势下,非法利益空间将持续压缩,从业者需转型合法业务。